Handywechsel: Forscher finden Sicherheitslücken bei allen sieben getesteten Android-Apps
Forscher fanden Sicherheitslücken in sieben Android-Transfer-Apps. Angreifer konnten Daten ausspähen. Updates sind verfügbar.
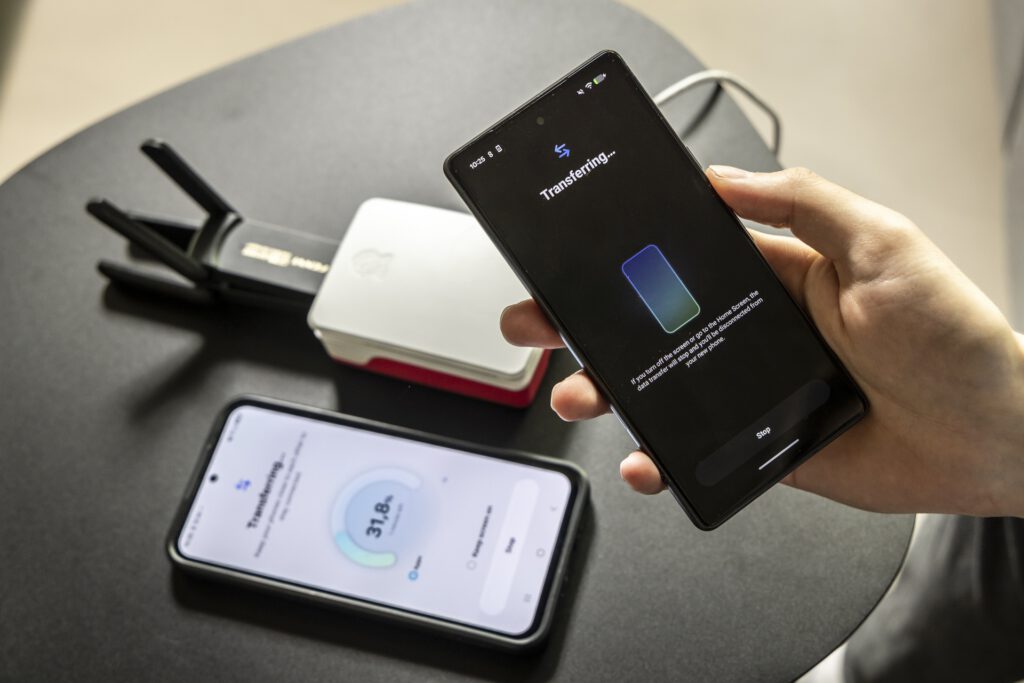
Beim Handywechsel können Fotos, Nachrichten und Passwörter in fremde Hände geraten. Forscher der TU Graz fanden Sicherheitslücken in allen sieben getesteten Android-Transfer-Apps. © Helmut Lunghammer / TU Graz
Ein neues Smartphone ist schnell eingerichtet. Doch beim Übertragen von Fotos, Nachrichten, Kontakten und Passwörtern kann aus dem bequemen Handywechsel ein Sicherheitsrisiko werden. Angreifer in WLAN-Reichweite können unter bestimmten Bedingungen persönliche Daten ausspähen, verändern oder sogar Schadsoftware auf das neue Gerät schleusen. Sicherheitsforscher der TU Graz haben solche Schwachstellen in allen sieben untersuchten Android-Transfer-Apps entdeckt.
Betroffen waren Programme von Google, Samsung, Xiaomi, Vivo, Oppo, Huawei und Honor. Zusammen verzeichnen sie mehr als zwölf Milliarden Downloads. Besonders brisant: Bei fünf der sieben Anwendungen konnten die Wissenschaftler Angriffe demonstrieren, durch die sich Schadsoftware auf das neue Smartphone übertragen ließ. Die Sicherheitslücken betreffen damit Werkzeuge, die eigentlich einen möglichst einfachen und sicheren Umzug persönlicher Daten ermöglichen sollen.
Sicherheitslücke beim Handywechsel gefährdet persönliche Daten
Für den Umzug zwischen zwei Smartphones bauen die Transfer-Apps meist eine direkte WLAN-Verbindung auf. Darüber wandern Bilder, Videos, Nachrichten und Kontakte auf das neue Gerät. Einige Programme übertragen zusätzlich gespeicherte WLAN-Passwörter und Daten anderer Anwendungen.
Die Wissenschaftler um Florian Draschbacher analysierten für ihre Untersuchung „Clone2Pwn“ sechs verschiedene Angriffsszenarien. Dabei stießen sie vor allem auf schwache WLAN-Passwörter und unzureichend abgesicherte Verbindungen. Mehrere Schwachstellen ermöglichten es, sich unbemerkt in die Datenübertragung einzuschalten.
Angriffe aus bis zu 45 Metern Entfernung möglich
Die Angreifer benötigten keinen direkten Zugriff auf die Smartphones. Bei bestimmten Sicherheitslücken genügte es, während des Datentransfers in WLAN-Reichweite zu sein. In Innenräumen sind laut den Wissenschaftlern Entfernungen von etwa 20 bis 45 Metern möglich.
Besonders gefährdet waren damit Situationen, in denen neue Smartphones in öffentlich zugänglichen Räumen eingerichtet werden. Dazu gehören Elektronikmärkte, Mobilfunkgeschäfte und Reparaturwerkstätten. Für einige Angriffe reichte technische Ausrüstung für weniger als 100 Euro. Aufwendigere Angriffe auf WLAN-Passwörter erforderten zusätzliche Rechenleistung.
Die Schwachstellen unterschieden sich je nach Hersteller:
- Samsung Smart Switch und Vivo EasyShare: Beide Programme waren für jeweils drei der sechs untersuchten Angriffsszenarien anfällig.
- Google Android Switch: Die Forscher identifizierten ein Angriffsszenario.
- Sechs der sieben Apps: Schwache WLAN-Passwörter oder andere Sicherheitsmängel ermöglichten es, den Schutz der Funkverbindung zu umgehen.
- Fünf der sieben Apps: Angreifer konnten unter bestimmten Bedingungen manipulierte Installationspakete auf das neue Smartphone übertragen.
- Drei der sieben Apps: Bereits auf dem alten Gerät vorhandene Schadsoftware eröffnete zusätzliche Angriffsmöglichkeiten.
Samsung-Verbindung ließ sich heimlich manipulieren
Bei Samsung Smart Switch nutzten die Wissenschaftler eine Schwachstelle beim Verbindungsaufbau. Dadurch konnten sie sich zwischen die beiden Smartphones schalten und übertragene Daten abfangen. Betroffen waren unter anderem Nachrichten, Fotos, Kontakte und gespeicherte WLAN-Zugangsdaten.
Außerdem gelang es, während des Transfers eine Anwendung durch ein manipuliertes Installationspaket zu ersetzen. Auf diesem Weg konnte Schadsoftware auf das neue Gerät gelangen. Samsung verwendete zwar eine stärkere WLAN-Verschlüsselung als mehrere Konkurrenten, doch der unzureichend geschützte Verbindungsaufbau eröffnete einen anderen Angriffsweg.
Auch Gesundheitsdaten konnten betroffen sein
Bei Google Android Switch untersuchten die Forscher besonders sensible Informationen. Die Datenübertragung konnte auch Gesundheitsdaten umfassen, darunter Angaben zur sexuellen Aktivität und reproduktiven Gesundheit. Bestimmte Kategorien ließen sich nicht einzeln vom Datentransfer ausschließen.
Unter den getesteten Bedingungen gelang es, die schwach geschützte WLAN-Verbindung zu entschlüsseln und übertragene Informationen mitzulesen. Eine Manipulation der Daten während des Transfers konnten die Wissenschaftler bei Google dagegen nicht nachweisen.
„Weil diese Apps bereits vorinstalliert sind und sehr bequem für den Datenumzug auf ein neues Handy sind, haben diese Sicherheitslücken enorme Auswirkungen“, sagt Sicherheitsforscher Draschbacher von der TU Graz.
Hersteller haben Sicherheitslücken inzwischen geschlossen
Die Wissenschaftler informierten die betroffenen Unternehmen vor der Veröffentlichung über ihre Ergebnisse. Insgesamt gingen aus der Untersuchung zunächst acht offiziell registrierte Sicherheitslücken hervor. Fünf erhielten eine hohe Schweregrad-Einstufung.
Nach Angaben der TU Graz haben inzwischen alle sieben Hersteller Sicherheitsupdates veröffentlicht. Die demonstrierten Angriffe beziehen sich auf die untersuchten, mittlerweile teilweise überholten Softwareversionen. Ob ein Smartphone noch betroffen ist, hängt deshalb vom jeweiligen Softwarestand ab.
Vor einem Handywechsel sollten sowohl das alte als auch das neue Gerät die aktuellen Sicherheitsupdates erhalten. Ebenso wichtig sind die neuesten Versionen der jeweiligen Transfer-App. Bei einigen Smartphones ist dafür zusätzlich eine Aktualisierung des Android-Betriebssystems notwendig.
Eine kabelgebundene Datenübertragung verhindert Angriffe auf die WLAN-Verbindung. Von den untersuchten Anwendungen unterstützte Samsung Smart Switch auch den Datentransfer per USB-Kabel zwischen Android-Geräten. Bereits vorhandene Schadsoftware auf dem alten Smartphone kann allerdings auch bei einer kabelgebundenen Übertragung ein Sicherheitsrisiko darstellen.
Kurz zusammengefasst:
- Sicherheitslücken beim Handywechsel: Forscher der TU Graz entdeckten Schwachstellen in allen sieben getesteten Android-Transfer-Apps, durch die Angreifer persönliche Daten ausspähen oder manipulieren konnten.
- Angriffe ohne direkten Gerätezugriff: Bei bestimmten Apps reichte die WLAN-Reichweite von etwa 20 bis 45 Metern aus, um Daten abzufangen oder sogar Schadsoftware auf das neue Smartphone einzuschleusen.
- Schutz durch Sicherheitsupdates: Alle sieben Hersteller haben inzwischen Updates veröffentlicht; aktuelle Software und eine kabelgebundene Übertragung können das Risiko beim Handywechsel verringern.
Übrigens: Nicht nur beim Handywechsel können Sicherheitslücken gefährlich werden – selbst eine manipulierte SIM-Karte kann Smartphones angreifen und sensible Daten auslesen. Forscher entdeckten sogar eine Möglichkeit, gesperrte Android-Geräte zum Öffnen fremder Webseiten zu bringen – mehr dazu in unserem Artikel über Sicherheitsrisiken durch SIM-Karten.
Bild: © Helmut Lunghammer / TU Graz